यूआईडीएआई का नया एसडीके चेहरे की जाँच बैंक के अपने ऐप के भीतर ले आया, पर मिलान कहाँ होगा यह विज्ञप्ति नहीं बताती
आधार फ़ेस ऑथेंटिकेशन एसडीके और उसका सैंडबॉक्स मुंबई में जारी हुए। इसके बाद बैंकिंग, बीमा या ब्रोकिंग ऐप के भीतर से ही चेहरा पढ़ा जा सकेगा और फ़ेसआरडी नाम का अलग ऐप बीच से हट जाएगा। यूआईडीएआई की विज्ञप्ति यह नहीं कहती कि चेहरे का मिलान फ़ोन पर होगा या केंद्रीय भंडार में, और दो अख़बारों ने प्राधिकरण के अध्यक्ष के हवाले से जो लिखा है वह विज्ञप्ति में कहीं नहीं है।
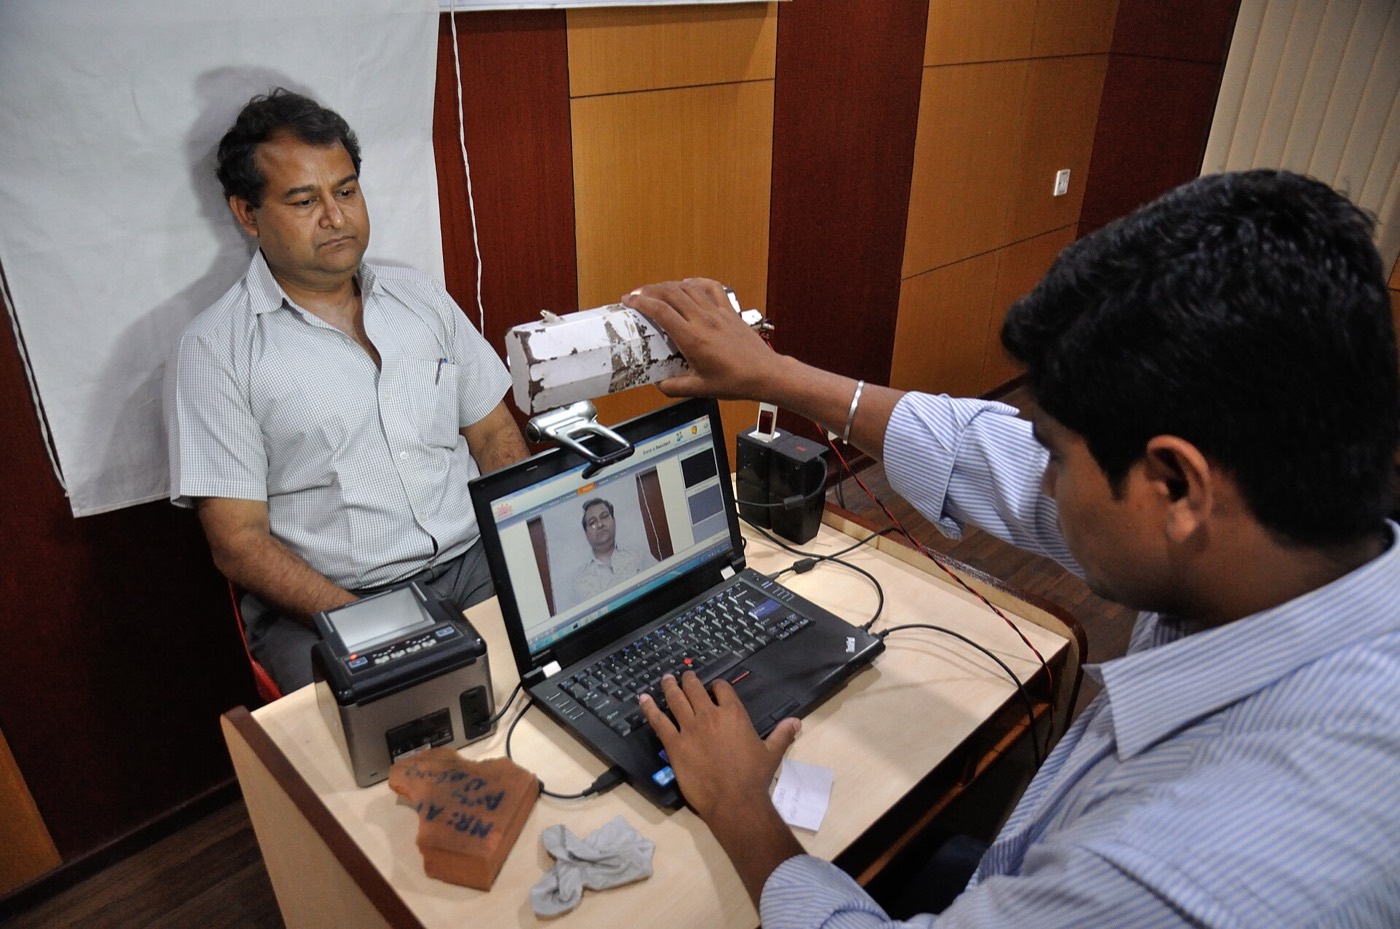
आधार क़ानून में तस्वीर बायोमेट्रिक जानकारी है, कोर बायोमेट्रिक जानकारी नहीं। एक शब्द का यह फ़र्क़ अब बैंक के ऐप के भीतर पहुँच गया है।
भारतीय विशिष्ट पहचान प्राधिकरण ने ग्लोबल फिनटेक फेस्ट 2026 में आधार फ़ेस ऑथेंटिकेशन एसडीके और आधार फ़ेस ऑथेंटिकेशन सैंडबॉक्स जारी किए। विज्ञप्ति 9 सितंबर की शाम 6:15 बजे इलेक्ट्रॉनिक्स एवं आईटी मंत्रालय से आई। चेहरे से आधार प्रमाणीकरण के लिए उपयोगकर्ता को अब ऐप बदलकर फ़ेसआरडी में जाने की ज़रूरत नहीं रहेगी, जाँच उसी बैंकिंग, बीमा या ब्रोकिंग ऐप के अंदर होगी जिससे उसने शुरुआत की थी।
जो बात विज्ञप्ति में नहीं है, वह यह है कि चेहरे का मिलान होगा कहाँ।
एसडीके ऐप के भीतर क्या ले आता है
विज्ञप्ति के शब्दों में एसडीके यूआईडीएआई की फ़ेस ऑथेंटिकेशन क्षमता को सीधे एंड्रॉयड और आईओएस के मूल ऐप में लाता है। इसे रेडी-टू-यूज़ बताया गया है, यानी साझेदार संस्था को अपनी तरफ़ से चेहरा पहचानने की तकनीक बनानी नहीं पड़ेगी। इसमें एआई और एमएल पर आधारित लाइवनेस तथा एंटी-स्पूफ़िंग क्षमताएँ जुड़ी हैं, जो जाँचती हैं कि कैमरे के सामने जीवित व्यक्ति है या किसी की तस्वीर। विज्ञप्ति यह भी कहती है कि एसडीके प्रमाणीकरण डेटा के सुरक्षित प्रबंधन और एन्क्रिप्शन का समर्थन करता है और आम उपभोक्ता के स्मार्टफ़ोन पर चलने के लिए बना है।
फ़ेसआरडी, वह ऐप जो बीच से हट रहा है
पहले इसी अनुभव के लिए फ़ेसआरडी नाम का एक बैकग्राउंड ऐप ज़रूरी था। विज्ञप्ति इसे दो नुक़सानों के साथ दर्ज करती है, कि उपयोगकर्ता की ऑनबोर्डिंग लंबी हो जाती थी और वह आधार फ़ेसआरडी ऐप की उपलब्धता पर निर्भर रहती थी। यही निर्भरता बैंकिंग और फिनटेक जगत की पुरानी शिकायत थी, जिसका ज़िक्र विज्ञप्ति खुद करती है। एएनआई की ख़बर में भी यही बात दोहराई गई कि नए एसडीके के बाद अलग ऐप की ज़रूरत ख़त्म हो जाती है। फ़ेसआरडी का अब क्या होगा, इस पर विज्ञप्ति चुप है।
पंजीकृत उपकरण का नियम चेहरे पर भी लगता है
2021 के आधार विनियमों का विनियम 7 कहता है कि अनुरोधकर्ता संस्था बायोमेट्रिक जानकारी प्राधिकरण की तय प्रक्रियाओं के अनुसार प्रमाणित उपकरणों से ही लेगी। उसके उप-नियम में जोड़ा गया है कि प्रमाणीकरण में इस्तेमाल होने वाले सभी बायोमेट्रिक उपकरण रजिस्टर्ड डिवाइस होंगे और अनुरोधकर्ता संस्था के सर्वर के साथ पंजीकृत होंगे। विनियम 7(2) कहता है कि कैप्चर के समय ही बायोमेट्रिक डेटा को एन्क्रिप्ट और सुरक्षित करना होगा। फ़ेसआरडी चेहरे के लिए यही पंजीकृत हिस्सा था। बैंक के ऐप के अंदर बैठा एसडीके इस शर्त को किस रूप में पूरा करेगा, विज्ञप्ति इसका ब्योरा नहीं देती।
सैंडबॉक्स विफलता का अभ्यास कराता है
सैंडबॉक्स एक नियंत्रित माहौल है जिसमें संस्थाएँ उत्पादन में उतारने से पहले पूरी प्रक्रिया जोड़कर परख सकती हैं। विज्ञप्ति के अनुसार इसमें उपयोगकर्ता प्रोविज़निंग और सहमति, चेहरे की पहचान, लाइवनेस जाँच, प्रमाणीकरण, त्रुटि प्रबंधन और प्रतिक्रिया की जाँच शामिल है, और बाहरी बायोमेट्रिक हार्डवेयर नहीं चाहिए। जिन विफलताओं का अभ्यास कराया जाएगा उनकी सूची भी है, अमान्य डिजिटल हस्ताक्षर, नेटवर्क व्यवधान, टाइमआउट और स्पूफ़िंग के प्रयास। यह सूची व्यवस्था की गड़बड़ियों की है। चेहरा पढ़ा ही न जा सके, यह स्थिति उसमें नहीं है।
मुंबई का वह मंच जहाँ यह जारी हुआ
ग्लोबल फिनटेक फेस्ट अपनी वेबसाइट पर 2026 का आयोजन 8 से 11 सितंबर तक मुंबई के जियो वर्ल्ड सेंटर और ट्राइडेंट बीकेसी में दर्ज करता है, और आयोजकों में पेमेंट्स काउंसिल ऑफ़ इंडिया, एनपीसीआई तथा फिनटेक कन्वर्जेंस काउंसिल के नाम देता है। इसी मंच से यूआईडीएआई ने प्लेबुक ऑन ईज़ ऑफ़ ऑनबोर्डिंग भी जारी की, जो बीएफ़एसआई संस्थाओं के लिए प्राधिकरण के प्रमाणीकरण तंत्र में शामिल होने की मार्गदर्शिका बताई गई है।
क़ानून की दो सूचियाँ और तस्वीर की जगह
आधार अधिनियम 2016 की धारा 2 में दो परिभाषाएँ आस-पास बैठी हैं। खंड (छ) कहता है कि बायोमेट्रिक जानकारी का अर्थ है फ़ोटोग्राफ़, अंगुली की छाप, आइरिस स्कैन या ऐसी अन्य जैविक विशेषताएँ जो विनियमों में तय की जाएँ। इसके नीचे खंड (ञ) कोर बायोमेट्रिक जानकारी को परिभाषित करता है, अंगुली की छाप, आइरिस स्कैन या ऐसी अन्य जैविक विशेषता। दूसरी सूची में फ़ोटोग्राफ़ नहीं है। यही वह क़ानूनी अलमारी है जिसमें चेहरा रखा गया है।
धारा 29 की रोक किस शब्द से बँधी है
अधिनियम की धारा 29(1) की भाषा तीखी है। इस क़ानून के तहत जुटाई या बनाई गई कोई कोर बायोमेट्रिक जानकारी किसी भी कारण से किसी के साथ साझा नहीं की जाएगी, और आधार संख्या बनाने तथा प्रमाणीकरण के अलावा किसी प्रयोजन के लिए इस्तेमाल नहीं होगी। धारा 29(2) कहती है कि कोर बायोमेट्रिक से इतर पहचान जानकारी विनियमों में तय तरीक़े से ही साझा हो सकती है। रोक की सबसे सख़्त पंक्ति उस श्रेणी पर लगी है जिसमें फ़ोटोग्राफ़ शामिल नहीं है।
विनियम 17 और 'कोर' शब्द की सीमा
2021 के विनियमों का विनियम 17 अनुरोधकर्ता संस्था के दायित्व गिनाता है। पहला ही खंड कहता है कि आधार धारक से ली गई कोर बायोमेट्रिक जानकारी किसी भी प्रयोजन के लिए संग्रहीत, साझा या प्रकाशित नहीं की जाएगी और उसकी कोई प्रति संस्था के पास नहीं रहेगी। अगला खंड कहता है कि कोर बायोमेट्रिक जानकारी एन्क्रिप्टेड पीआईडी ब्लॉक बनाए बिना नेटवर्क पर नहीं भेजी जाएगी। तीसरा खंड एन्क्रिप्टेड पीआईडी ब्लॉक के भंडारण को रोकता है, बफ़र्ड प्रमाणीकरण की सीमित छूट के साथ। हर जगह जो शब्द दोहराया गया है वह कोर है।
लॉग दो साल, फिर पाँच साल
विनियम 18 अनुरोधकर्ता संस्था से प्रमाणीकरण लेनदेन के लॉग रखवाता है। उनमें अनुरोध के तय मानदंड, प्रतिक्रिया के तय मानदंड, प्रयोजन के प्रकटन का अभिलेख और सहमति का अभिलेख आते हैं, पर पीआईडी जानकारी किसी भी सूरत में नहीं रखी जाएगी। ये लॉग दो वर्ष तक रखे जाएँगे और इस अवधि में आधार धारक को उन्हें देखने का अधिकार होगा। दो वर्ष बीतने पर उन्हें पाँच वर्ष के लिए अभिलेखागार में रखा जाएगा, या जितने वर्ष उस संस्था पर लागू क़ानून माँगें, इनमें से जो अधिक हो।
चेहरा किस मद में गिना जाता है
विनियम 4(2) प्रमाणीकरण के तरीक़े गिनाता है। खंड (क) जनसांख्यिकीय, खंड (ख) ओटीपी आधारित, खंड (ग) बायोमेट्रिक आधारित और खंड (घ) बहु-कारक। खंड (ग) की भाषा यह है कि आधार संख्या और आधार धारक की दी हुई बायोमेट्रिक जानकारी का मिलान सीआईडीआर में रखी उसी धारक की बायोमेट्रिक जानकारी से किया जाता है, और यह अंगुली की छाप या आइरिस पर आधारित हो सकता है, या सीआईडीआर में रखी बायोमेट्रिक जानकारी पर आधारित अन्य बायोमेट्रिक तरीक़े। चेहरा नाम लेकर दर्ज नहीं है। वह अन्य तरीक़ों वाली इसी पूँछ में आता है।
मिलान की जगह पर स्रोत आपस में नहीं मिलते
विनियमों में प्रमाणीकरण की परिभाषा ही यह है कि जानकारी सत्यापन के लिए केंद्रीय पहचान डेटा भंडार को भेजी जाती है और वह भंडार अपने पास मौजूद जानकारी से सही या ग़लत बताता है। इसी रास्ते पर चेहरे का मिलान सीआईडीआर में होगा। फ़्री प्रेस जर्नल ने 9 सितंबर की शाम प्रकाशित रिपोर्ट में यूआईडीएआई के अध्यक्ष नीलकंठ मिश्रा के हवाले से लिखा कि नया एसडीके बैंकों को हर अनुरोध यूआईडीएआई के केंद्रीय ढाँचे से गुज़ारने के बजाय अपने सर्वरों पर स्थानीय रूप से आधार प्रमाणीकरण चलाने देगा। बिज़नेस टुडे की प्रति में भी यही दावा है, इस जोड़ के साथ कि विदेश में रहने वाले भारतीयों के लिए जियोफ़ेंसिंग की बाधा घटेगी। पीआईबी की विज्ञप्ति में सर्वर, जियोफ़ेंसिंग या विदेश का कोई ज़िक्र नहीं है, और एएनआई की प्रति में भी नहीं।
दिसंबर 2025 में जुड़ा ऑफ़लाइन चेहरा सत्यापन
इस उलझन की एक वजह यह हो सकती है कि आधार में चेहरे के दो अलग रास्ते बन चुके हैं। आधार (प्रमाणीकरण एवं ऑफ़लाइन सत्यापन) संशोधन विनियम 2025, अधिसूचना संख्या एचक्यू-30011/5/2025-एयू-एचओ, 9 दिसंबर 2025 को अधिसूचित हुए और उसी दिन से प्रभावी हैं। इनमें ऑफ़लाइन फ़ेस वेरिफ़िकेशन नाम की व्यवस्था जोड़ी गई, जिसमें जीवंत चेहरे की तस्वीर का मिलान स्थानीय स्तर पर आधार ऐप में मौजूद फ़ोटोग्राफ़ से होता है और सीआईडीआर तक जाने की ज़रूरत नहीं पड़ती। ऑफ़लाइन सत्यापन चाहने वाली संस्थाओं के लिए पंजीकरण, अनुमोदन, अस्वीकृति और शुल्क का ढाँचा भी इन्हीं संशोधनों में बना। कल जो जारी हुआ उसे विज्ञप्ति फ़ेस ऑथेंटिकेशन कहती है, ऑफ़लाइन फ़ेस वेरिफ़िकेशन नहीं।
आरबीआई का वह निर्देश जिसका नाम विज्ञप्ति लेती है
विज्ञप्ति का दावा है कि यह लॉन्च बीएफ़एसआई क्षेत्र के लिए आरबीआई द्वारा अनिवार्य बहु-कारक प्रमाणीकरण को आसान बनाता है। जिस दस्तावेज़ की ओर यह इशारा है वह रिज़र्व बैंक ऑफ़ इंडिया (डिजिटल भुगतान लेनदेन के लिए प्रमाणीकरण तंत्र) निर्देश, 2025 है। खेतान एंड कंपनी और मोंडाक पर प्रकाशित दो अलग विश्लेषण इसे 25 सितंबर 2025 को जारी बताते हैं, और मोंडाक वाला विश्लेषण यह भी दर्ज करता है कि रिज़र्व बैंक ने ऐसा ढाँचा लाने का इरादा 8 फ़रवरी 2024 को घोषित किया था। नियम यह है कि हर डिजिटल भुगतान लेनदेन कम से कम दो अलग कारकों से प्रमाणित हो।
'कुछ जो आप हैं' वाली श्रेणी
खेतान के विश्लेषण के अनुसार निर्देश कारकों को तीन श्रेणियों में बाँटते हैं। कुछ जो उपयोगकर्ता के पास है, जैसे भौतिक कार्ड, हार्डवेयर टोकन या एसएमएस से आया ओटीपी। कुछ जो उपयोगकर्ता जानता है, जैसे पासवर्ड या पिन। और कुछ जो उपयोगकर्ता है, जिसका उदाहरण उसी दस्तावेज़ में अंगुली की छाप और चेहरे की पहचान दिया गया है। शर्त यह भी है कि दोनों कारक ऐसे बनें कि एक की विश्वसनीयता दूसरे पर असर न डाले, और कम से कम एक कारक लेनदेन के साथ गतिशील रूप से बने या प्रमाणित किया जा सके।
तारीख़ों का क्रम उलटा बैठता है
निर्देशों के पालन की सामान्य समय-सीमा 1 अप्रैल 2026 है, और कार्ड जारीकर्ताओं के लिए सीमा-पार कार्ड-नॉट-प्रेजेंट लेनदेन पर 1 अक्टूबर 2026। यानी एसडीके जारी होने से पाँच महीने पहले ही बैंकों और भुगतान कंपनियों पर दो कारकों की बाध्यता लागू हो चुकी थी। इस बीच उन्होंने दूसरे कारक के लिए क्या इस्तेमाल किया, विज्ञप्ति नहीं बताती। वह यह भी नहीं बताती कि एसडीके अपनाने के बाद बैंक किस कारक को हटाएँगे।
छूटें, जहाँ दो कारक ज़रूरी नहीं
मोंडाक के विश्लेषण में उन लेनदेनों की सूची है जिन्हें दो कारकों की शर्त से बाहर रखा गया है। इनमें छोटी रक़म के कॉन्टैक्टलेस कार्ड लेनदेन, ई-मैंडेट ढाँचे के तहत आवर्ती लेनदेन जिनमें पहला लेनदेन शामिल नहीं, चुनिंदा प्रीपेड भुगतान साधन, राष्ट्रीय इलेक्ट्रॉनिक टोल संग्रह और छोटी रक़म के ऑफ़लाइन डिजिटल भुगतान आते हैं। जारीकर्ता को यह छूट भी है कि लेनदेन के स्थान, उपयोगकर्ता के व्यवहार, उपकरण और इतिहास को देखकर न्यूनतम दो कारकों से आगे अतिरिक्त जाँच लगा दे। इन विश्लेषणों में रक़म की सीमाएँ नहीं दी गईं।
सहमति कैसे ली जाएगी और किस भाषा में
विनियम 5 अनुरोधकर्ता संस्था पर तीन जानकारियाँ पहले देने की ज़िम्मेदारी डालता है, प्रमाणीकरण पर प्राधिकरण उसे क्या जानकारी देगा, उस जानकारी का इस्तेमाल किन कामों में हो सकता है, और पहचान देने के वैकल्पिक तथा व्यवहार्य साधन क्या हैं। उसी विनियम का उप-नियम कहता है कि यह सूचना आधार धारक को स्थानीय भाषा में भी दी जाएगी। विनियम 6 के मुताबिक़ इसके बाद सहमति ली जाएगी, भौतिक रूप में या बेहतर हो कि इलेक्ट्रॉनिक रूप में, और उसके अभिलेख प्राधिकरण के तय प्रारूप में रखे जाएँगे।
वह पंक्ति जो विज्ञप्ति में एक बार भी नहीं आती
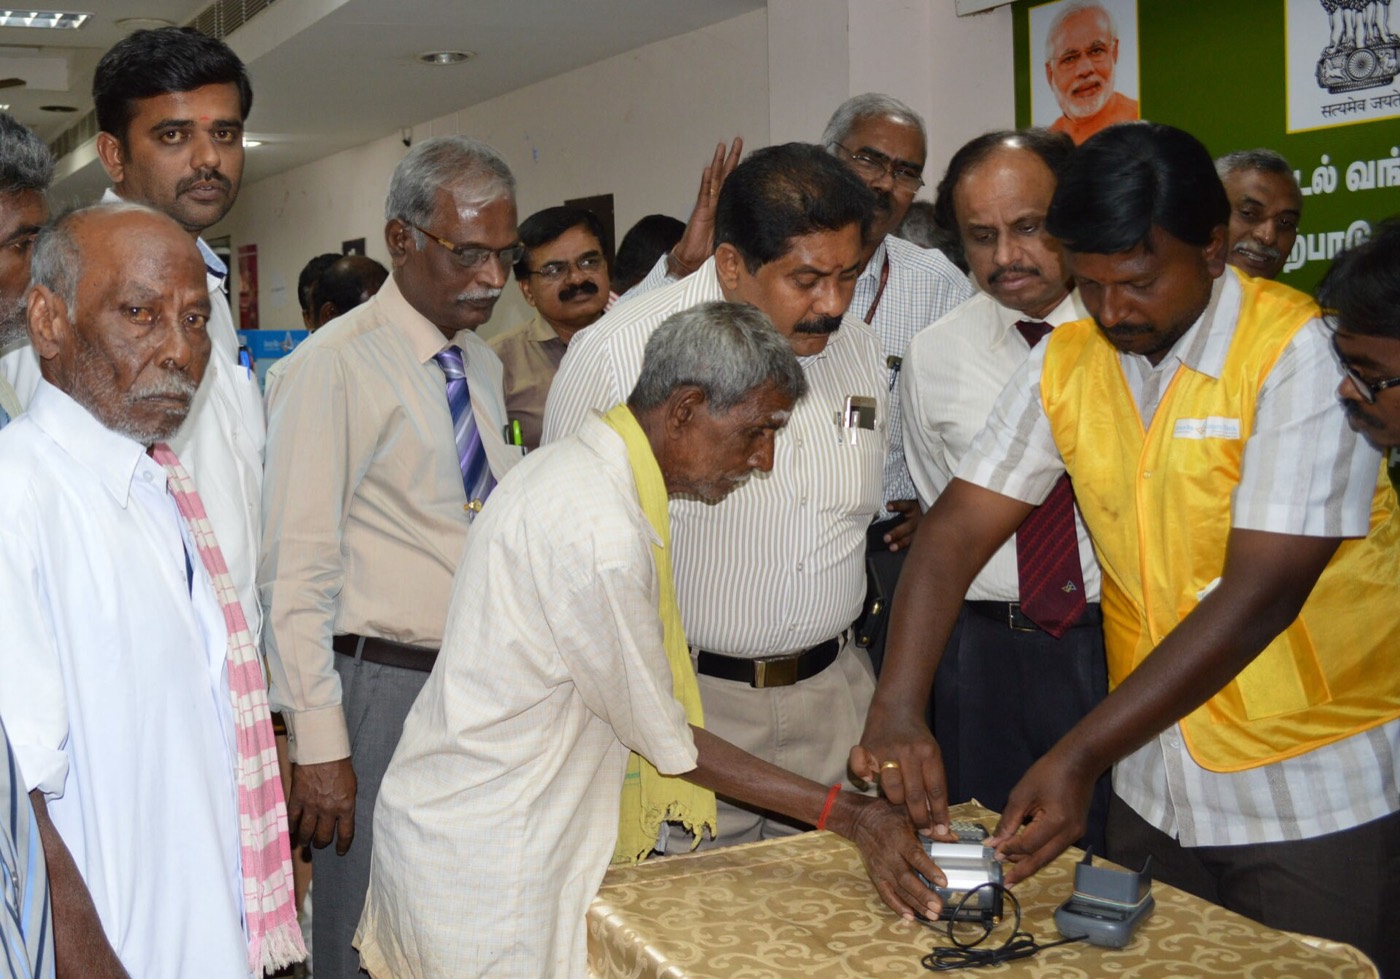
आधार अधिनियम की धारा 8(2) में 2019 के संशोधन से एक परंतुक जुड़ा था, जो 23 जुलाई 2019 को प्रभावी हुआ। उसकी भाषा यह है कि बीमारी, चोट, बुढ़ापे या अन्य कारण से आई अशक्तता, या किसी तकनीकी या अन्य वजह से प्रमाणीकरण विफल होने पर अनुरोधकर्ता संस्था पहचान का ऐसा वैकल्पिक और व्यवहार्य साधन देगी जो विनियमों में तय हो। विनियम 5(3) इसी को दोहराता है कि प्रमाणीकरण से इनकार करने या उसे करा पाने में असमर्थ रहने पर किसी निवासी को सेवा से वंचित नहीं किया जाएगा। कल की विज्ञप्ति में यह शर्त कहीं नहीं है।
500 करोड़ का आँकड़ा, बिना विभाजन के
विज्ञप्ति कहती है कि 2021 में शुरू हुए इस एआई और एमएल आधारित समाधान ने 500 करोड़ से अधिक लेनदेन संसाधित किए और इसे लगभग 200 संस्थाओं ने अपनाया, जिनमें केंद्र सरकार के मंत्रालय और विभाग, राज्य सरकारें, बैंक, एनबीएफ़सी, दूरसंचार कंपनियाँ, ब्रोकरेज फ़र्म और प्रमाणन प्राधिकरण हैं। सेवाओं की सूची भी दी गई है, पेंशनभोगियों का जीवन प्रमाण, आयुष्मान भारत का पंजीकरण, डीबीटी योजनाएँ, आधार-सक्षम भुगतान, ई-केवाईसी से सिम सक्रियण, पीएम ई-ड्राइव, पीएम आवास योजना और पीएम किसान। किस सेवा में कितने लेनदेन हुए, इसका विभाजन विज्ञप्ति में नहीं है।
दो अलग गिनतियाँ, 200 और 600
विज्ञप्ति की गिनती चेहरे वाले प्रमाणीकरण की है और वह लगभग 200 संस्थाएँ बताती है। उसी दिन फ़्री प्रेस जर्नल और इंक42 ने मिश्रा के हवाले से लिखा कि इस पहचान ढाँचे का इस्तेमाल 600 से अधिक संस्थाएँ कर रही हैं। दोनों आँकड़ों का दायरा एक नहीं दिखता, क्योंकि एक चेहरे तक सीमित है और दूसरा पूरे आधार प्रमाणीकरण तंत्र का बताया गया है। पर विज्ञप्ति में पूरे तंत्र की कोई संख्या नहीं दी गई, इसलिए दोनों को आमने-सामने रखकर मिलाया नहीं जा सकता। यह अंतर यहाँ दर्ज है, हल नहीं किया गया।
शुरुआत की तारीख़ पर दो दावे
विज्ञप्ति फ़ेस ऑथेंटिकेशन समाधान को यूआईडीएआई द्वारा स्वदेशी रूप से विकसित और 2021 में लॉन्च बताती है। इंक42 ने अपनी 9 सितंबर की रिपोर्ट में लिखा कि यूआईडीएआई ने चेहरे की पहचान को प्रमाणीकरण के विकल्प के रूप में 2018 में पेश किया था, अंगुली की छाप और आइरिस के साथ। दो तारीख़ें एक ही चीज़ की हो सकती हैं या दो अलग चीज़ों की, यह किसी उपलब्ध दस्तावेज़ से तय नहीं होता। इसी रिपोर्ट में दर्ज है कि अक्टूबर 2025 में प्राधिकरण ने एसआईटीएए नाम का कार्यक्रम शुरू किया, जो डीपफ़ेक और छेड़छाड़ की गई तस्वीरें पकड़ने की तकनीक पर है। 2023 में फ़ेस ऑथेंटिकेशन को नवाचार श्रेणी में प्रधानमंत्री का लोक प्रशासन उत्कृष्टता पुरस्कार मिला था।
रोज़ की गिनती और आगे की तैयारी
मुंबई के इसी मंच से मिश्रा ने जो आँकड़े दिए, वे विज्ञप्ति में नहीं हैं। फ़्री प्रेस जर्नल और इंक42 दोनों के अनुसार आधार पर अभी रोज़ लगभग 10 करोड़ प्रमाणीकरण होते हैं और प्राधिकरण ढाँचे को 25 से 30 करोड़ रोज़ाना के लिए तैयार कर रहा है। फ़्री प्रेस जर्नल की दूसरी रिपोर्ट में मिश्रा के हवाले से आधार ऐप के लगभग 6 करोड़ डाउनलोड, पोस्ट-क्वांटम क्रिप्टोग्राफ़ी अपनाने और अपनी हाइपरस्केलर जैसी क्षमता भीतर ही खड़ी करने की बात है। इन आँकड़ों का स्रोत प्राधिकरण का अध्यक्ष है, कोई प्रकाशित दस्तावेज़ नहीं।
डीपीडीपी नियम और अठारह महीने की मोहलत
चेहरे का डेटा जिस क़ानून के दायरे में आना है, उसके नियम पिछले साल आए। पत्र सूचना कार्यालय के 17 नवंबर 2025 के व्याख्यात्मक दस्तावेज़ के अनुसार डिजिटल पर्सनल डेटा प्रोटेक्शन नियम, 2025 को 14 नवंबर 2025 को अधिसूचित किया गया, और परामर्श प्रक्रिया में 6,915 सुझाव मिले थे। उसी दस्तावेज़ में लिखा है कि नियमों में पालन के लिए अठारह महीने की चरणबद्ध अवधि रखी गई है, हर डेटा फ़िड्यूशरी को अलग और सरल सहमति सूचना देनी होगी, और सहमति प्रबंधक भारत में स्थापित कंपनियाँ ही हो सकती हैं।
जुर्माने की सीढ़ी और बोर्ड
उसी दस्तावेज़ में जुर्मानों का ब्योरा है। सुरक्षा के उचित उपाय न रखने पर 250 करोड़ रुपये तक, डेटा उल्लंघन की सूचना बोर्ड या प्रभावित व्यक्तियों को न देने पर और बच्चों से जुड़े दायित्वों के उल्लंघन पर 200 करोड़ रुपये तक, और अधिनियम या नियमों के किसी अन्य उल्लंघन पर 50 करोड़ रुपये तक। शिकायतें पूरी तरह डिजिटल भारतीय डेटा संरक्षण बोर्ड के पास जाएँगी, जिसमें चार सदस्य होंगे, और उसके फ़ैसलों पर अपील टीडीसैट सुनेगा। इस पूरे दस्तावेज़ में बायोमेट्रिक या चेहरे के डेटा के लिए कोई अलग श्रेणी नहीं गिनाई गई।
जो अभी काग़ज़ पर दर्ज नहीं है
एसडीके किन संस्थाओं को, किन शर्तों पर और किस शुल्क पर मिलेगा, विज्ञप्ति इनमें से कुछ नहीं कहती। वह यह भी नहीं कहती कि बैंक के ऐप में बनी चेहरे की तस्वीर उस फ़ोन से बाहर जाती है या नहीं, और जाती है तो कहाँ रुकती है। एसडीके किस तारीख़ से साझेदारों को उपलब्ध होगा, यह भी दर्ज नहीं है। प्लेबुक ऑन ईज़ ऑफ़ ऑनबोर्डिंग का पाठ साथ नहीं है। विज्ञप्ति का क्रमांक 2308475 है और उसमें एसडीके के तकनीकी दस्तावेज़ या उसकी शर्तों का एक भी लिंक नहीं है।
स्रोतपत्र सूचना कार्यालय, इलेक्ट्रॉनिक्स एवं आईटी मंत्रालय की विज्ञप्ति, क्रमांक 2308475, 9 सितंबर 2026, इंडियन कानून पर आधार (प्रमाणीकरण एवं ऑफ़लाइन सत्यापन) विनियम, 2021 का पूरा पाठ, इंडियन कानून पर आधार (वित्तीय और अन्य सहायिकियों, प्रसुविधाओं और सेवाओं का लक्ष्यित परिदान) अधिनियम, 2016 का पूरा पाठ, फ़्री प्रेस जर्नल की रिपोर्ट, नीलकंठ मिश्रा के हवाले से, 9 सितंबर 2026, इंक42 की रिपोर्ट, फ़ेस ऑथेंटिकेशन की शुरुआत और एसआईटीएए कार्यक्रम पर, 9 सितंबर 2026, खेतान एंड कंपनी का विश्लेषण, आरबीआई प्रमाणीकरण निर्देश 2025 पर, मोंडाक पर प्रकाशित विश्लेषण, आरबीआई निर्देश 2025 की तारीख़ें और छूटें, पत्र सूचना कार्यालय का व्याख्यात्मक दस्तावेज़, डीपीडीपी नियम 2025, 17 नवंबर 2025, टीमलीज़ रेगटेक का सार, आधार संशोधन विनियम 2025 की अधिसूचना संख्या और तारीख़, ग्लोबल फिनटेक फेस्ट की अपनी वेबसाइट, आयोजन की तारीख़ें और स्थल
और पढ़िए
-
 पैसादो अक्तूबर को 'नो यूपीआई डे' बुलाने वाले छह संगठनों में कैट नहीं है
-
 पैसासरकार ने यूपीआई पर शुल्क नहीं लगाया, 14 सितंबर की अधिसूचना ने दो हज़ार से ऊपर की क़ानूनी सुरक्षा हटा दी है
-
 काम की बातबॉस के नाम से आया एक संदेश और कंपनी के खाते से डेढ़ करोड़: बॉस स्कैम में बैंक की ज़िम्मेदारी कहाँ तक जाती है